
能干实事的 Agentic AI 工具:五类工具怎么选、自主度怎么定
Agentic AI 工具的 hype 已远超实际能力,但真正的问题不是「哪个品类最先进」,而是自主度该怎么设、失败模式能不能兜住。本文梳理助手、工作流 Agent、构建平台、编程 Agent 与 AI 工作区五类工具,并给出权限、审批、日志与可逆性四道风险控制。
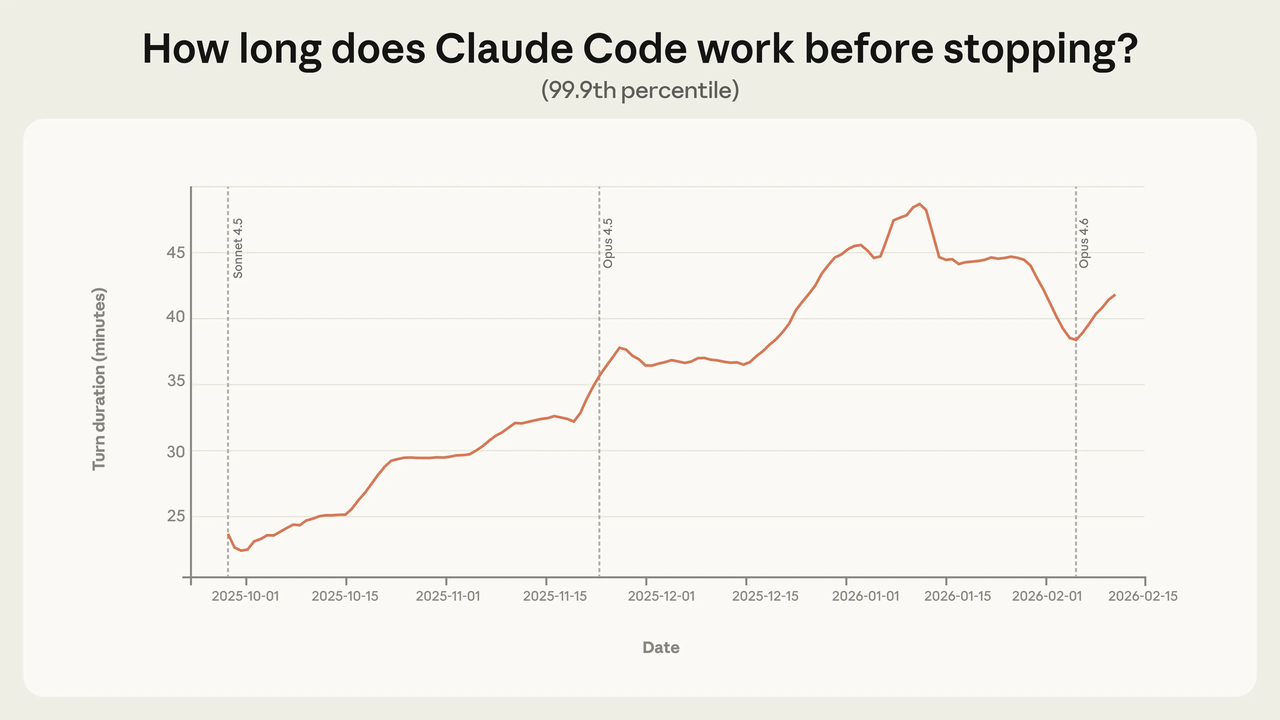
我试用 agentic AI 工具已经快一年了,如果要对过去的自己说一句忠告,那就是:这个品类名扛了太重的期待。「Agentic AI」涵盖的范围极广——从一个能起草邮件的聊天助手,到一个能横跨整个代码库、自主跑 45 分钟任务的编程 Agent。这两者根本不是同一种工具,把它们混为一谈,只会让人失望,更糟的是给 AI 超出本意的权限。
这篇文章是一张品类地图,不是排行榜。如果你想搞清楚哪种 agentic 工具真正适配自己的工作,从这里读起。
先想清楚你需要多大自主度
看任何具体产品之前,先对自己诚实:你到底想让 AI 做什么。
这里有一条光谱:
-
你提问,它回答 ——单轮对话,方向始终由你把控
-
你给目标,它规划步骤 ——多轮执行,关键节点由你确认
-
你给目标,它放手跑 ——真正自主,除非做完或卡住,否则不停
大多数人买「agentic AI」,真正想要的是中间那一档。这没问题——它往往就是正确选择。麻烦在于,第三档的营销话术听起来像第二档,混乱由此而来。
Anthropic 关于人们实际如何使用 Claude Code 的研究很有参考价值。据其对 Agent 自主性的分析,新用户大约只为 20% 的会话开启自动批准,而经验丰富的用户在 750+ 次会话后,这一比例会超过 40%。与这类工具的信任不是「设置一次就一劳永逸」——它是在你逐渐摸清 Agent 擅长什么、哪里需要盯着看的过程中一步步累积起来的。
这个规律正好印证了我会建议你对待这一类所有工具的方式:检查点宁可多设,不要少设。
Agentic AI 工具的品类地图
五个截然不同的类型,设计前提不同,风险画像也不同。
助手、工作流 Agent、构建平台、编程 Agent 与 AI 工作区
助手(Assistants)(Claude、ChatGPT、Gemini 的聊天模式)——基准款。严格来说它们不算完整的「agentic」:助手响应提示,能调用联网搜索、读文件这类工具,但不会在会话之间自主运行。如果你是刚接触这个品类、想在把更自主的工作交给 AI 之前先建立直觉,助手就是合适的起点——风险最低的入口。
工作流 Agent(Workflow Agents)(n8n、Zapier Agents、Make 的 AI steps)——它们连上你的应用,按触发条件或定时执行动作。一个工作流 Agent 可以盯着收件箱、提炼待办事项、在项目管理工具里建任务并记录结果——全自动完成,你什么也不用打开。Zapier 的 Agents 文档解释了它与标准自动化的区别:Agent 依据上下文决定该执行哪些动作,而不是照一套写死的脚本跑。它的自主性由触发条件和你定义的工作流圈定边界。对可重复、低风险的自动化来说,这是大多数单人创业者最该先探索的品类。
构建平台 / 无代码 Agent 平台(Builders)(Lindy、Relevance AI)——这类工具让你定义 Agent 的行为、接好它的工具,再把它部署成常驻工作者。你不用写代码,但你在设计逻辑。好处是灵活,代价是搭建比工作流 Agent 更费心思,而且「Agent 的判断」会成为输出质量里一个真实变量。最适合已经明确某项流程、希望它被稳定处理的人。
编程 Agent(Coding Agents)(Claude Code、Codex、Cursor 的 Agent 模式)——单独归为一类,因为风险画像完全不同。编程 Agent 会通读你的代码库、跨文件修改、跑测试,并在失败时反复迭代。Anthropic 关于 Claude Code 设计的文档写得很清楚:默认行为是谨慎的——修改文件或执行命令前会先询问。自动批准是存在的,但那是你刻意打开的一项设置,而非默认值。这点很关键,别跳过默认值。
AI 工作区(AI Workspaces)(跨应用桌面工具,负责协调文件、浏览器与已连接服务)——最新也最粗糙的一个品类。它的前提是:与其在应用之间来回切换,不如让 AI 凌驾于所有应用之上做统一协调。这类工具搭建成本最高,成熟度也最参差。如果你的工作确实横跨多个应用,值得一试;但如果你刚接触 agentic 工具,不该从这里起步。
单人创业者的真实工作示例
抽象分类只有落到具体任务上才看得明白。下面看看它们在实际工作里是什么样:
**见客户前的资料调研。**把五个网址贴进助手,让它逐个提取关键事实,再综合成一份会前 brief。除了一次对话,没有任何自主性——纯粹的助手模式。原本要 20 分钟,现在 4 分钟。这也是大多数人最先用起来的那一档:不复杂,却真有价值。
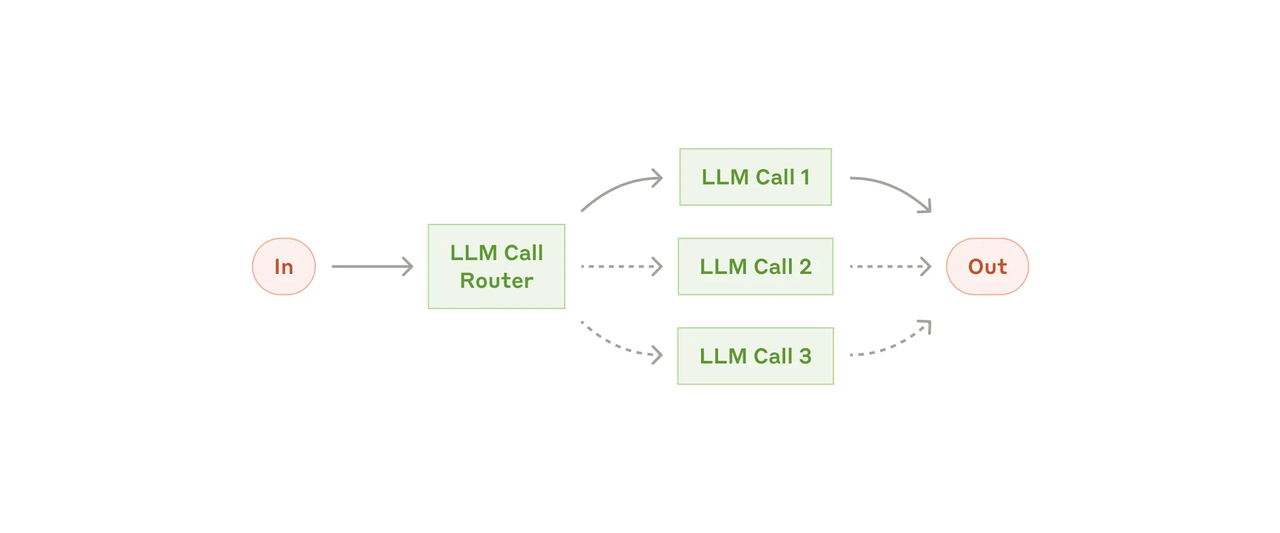
**周报汇总。**一个工作流 Agent 盯着项目文件夹,通过集成从项目管理工具里抓取本周已完成的任务,再按计划定时起草一份进度摘要。你审阅后发送。AI 负责写,你负责批。Anthropic 的构建高效 Agent 的研究管这叫「增强式 LLM」(augmented LLM)——AI 带工具,人在关键决策点把关。这正是工作流 Agent 的甜区。
**内容编辑流水线。**你写完初稿丢进文件夹,一个构建平台型的 Agent 会按你预设的检查清单(语气、结构、篇幅、关键词密度)过一遍并标出问题。你负责改。Agent 不发布任何东西——它只是一个口径一致的自动化审稿人。省掉了每次都要「换双新眼睛重读一遍」的苦差。
**代码库里的 bug 排查。**你向 Claude Code 描述问题,它读取相关文件、给出修复方案、跑一遍测试套件,测试不过就继续迭代。合并之前,你先审 diff。Claude Code 文档说得很明白,权限模式的设计初衷正是这种平衡——在开发环境里自动批准文件修改,同时对风险更高的 shell 命令仍然要求明确授权。
**我还没自动化、也不打算自动化的。**未经我审阅就发给客户的交付物;会让我作出承诺的邮件;计费、开票变更或任何触碰支付系统的事;一旦出错就无法挽回的决策。
动手之前,先设好风险控制
这一节大多数指南都会跳过,因为它不如能力介绍那么吸引人。但它恰恰是你最该读的一节。
权限、审批、日志与回滚
**先设权限。**每个 agentic 工具都有某种「范围」概念——它能访问哪些账号、执行哪些动作、触碰哪些文件。第一次运行之前就明确设好。凡是你担心会出事的东西,都不要接受默认值。起步时宁可收窄,不要放宽。
**审批检查点不是工具弱的表现。**它就是设计本身。Claude Code 的默认行为要求在改文件、跑命令前先获得批准,因为不受约束的自主工具是故障模式,不是卖点。凡涉及我为客户工作所用的账号的会话,我都会保持「行动前先询问」。
**日志是你的恢复路径。**一旦 Agent 做了意料之外的事,你得能看清它做了什么、按什么顺序做的。去检查你正在评估的工具会不会生成一份人可读的活动日志,而不只是一堆调试转储。有的工具做得很好,有的只把它当附带功能。
可逆性应该作为第一优先的考量。 Anthropic 关于 Agent 设计的研究提到一条我早已内化的原则:优先选可逆的动作,对破坏性或不可逆的动作要求确认。每次运行 agentic 任务之前,我都会问:如果它跑偏了,我能在 10 分钟内撤销吗?如果答案是不能,那动作执行之前必须有真人审批介入。
欧盟 AI 法案已经开始影响部分工具在受监管场景里的提供方式——这说明围绕 agentic 工具的治理是一个真实且不断演进的领域,不只是厂商的营销话术。
按自主度选,别被 hype 带着走
眼下围绕agentic AI 工具的 hype 周期,大约比单人创业者真正能用的工具领先 18 个月。这不是回避这个品类的理由——而是提醒你,掏钱之前要搞清楚自己到底在买什么。
以下是我使用的框架:
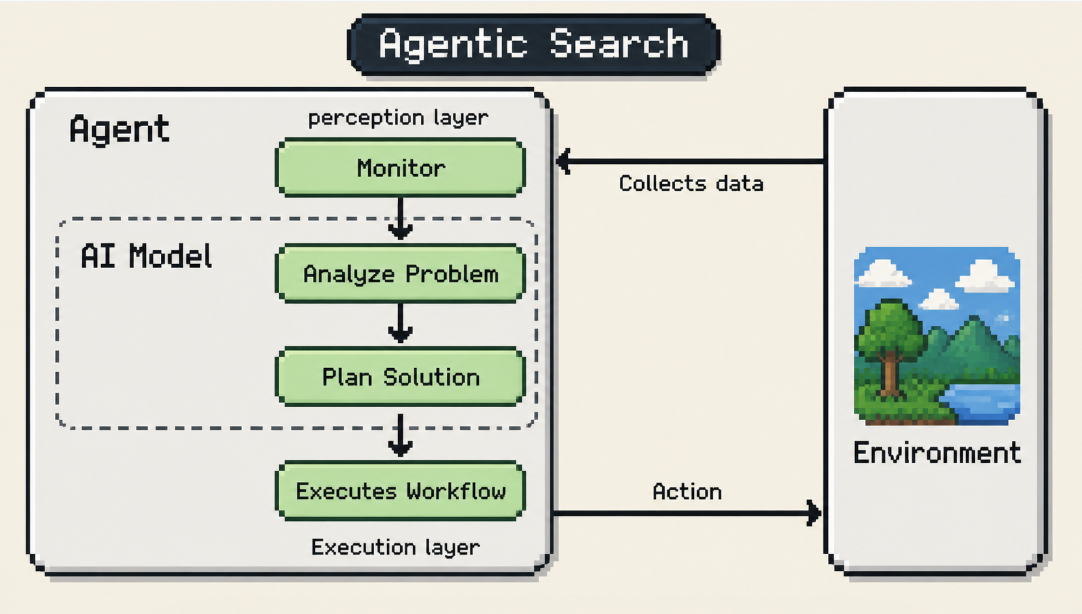
问题不在于哪个品类最先进,而在于哪个品类匹配你想交出去的那件事——以及那个品类的失败模式,是不是你能兜得住的。
我仍在对更高自主度的一端做试验,还有很多没搞明白的地方。但用了一年各个级别的这类工具,有一件事始终成立:从 agentic AI 里收获最大的人,是那些从助手档起步、摸清失败模式、再有意识一步步放开自主度的人。
而不是一上来就接上最自主的工具、寄希望于运气的人。
往期文章
往期文章
-
现在人们把什么都叫作「AI agent」——但助手、工作流 Agent、编程 Agent 与工作区失败的形态各不相同:面向单人创业者的 AI 工作区 Agent 解读
-
想弄清 agentic 工作流到底在哪儿真正有用(又在哪里悄悄增加负担),从这里读起:面向独立开发者的 AI agent 工作流与 vibe coding
-
为什么多数单人创业者过分盯着模型质量,而真正的效率提升往往来自工作流结构:单人创始人的 AI 工作流
-
工作流构建器和工作区 Agent 在演示里听起来很像——可一旦你的工作横跨应用与文件,它们解决的问题就完全不同:工作区 Agent 与工作流构建器
-
Claude Managed Agents、编程 Agent 与自主 AI 工具处于自主光谱上的不同位置——这篇拆解帮你厘清差别:什么是 Claude Managed Agents?
常见问题
Agentic AI 工具分哪几类,各有什么区别?
我该从哪一类 agentic 工具开始用?
Agentic 工具需要访问我的应用和数据吗?
我能在每一步执行前暂停或审批吗?
万一它做了错事,我能撤销吗?
哪些事我不该交给 agentic 工具?
https://floatboat.ai/zh/blog/agentic-ai-tools