
你好,我是 Nova。我一直比较关注 Agentic AI 这个领域,但大多站在外围:读文档、跟开发者的讨论、偶尔试一些半成品。所以当 Anthropic 于 2026 年 4 月 8 日公开 beta 发布 Claude Managed Agents 时,我留意了。
不是因为它"革命性"或什么的。我只是反复在问:对像我这样的人——一个人运营内容与研究业务——它真的有用吗?还是说,这只是个包装成"人人可用"的企业级东西?
深入研究之后,我的诚实答案是:取决于你到底想自动化什么。而这个区别,比营销话术暗示的要重要得多。
Claude Managed Agents 是什么
它与常规 Claude 用法的区别
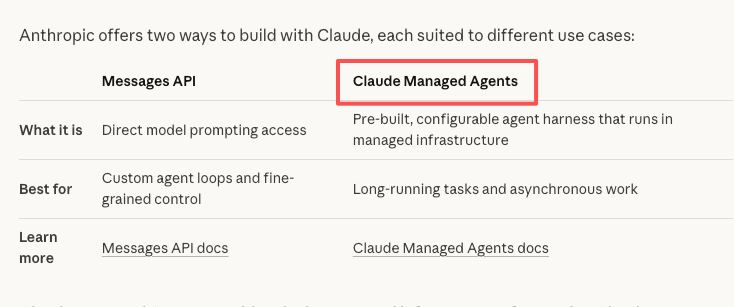
大多数人用 Claude 的方式和使用聊天界面一样:输入点什么,Claude 回答,复制你要的,走人。对话结束,交互就结束。没有持久状态,没有昨天做过什么的记忆,也不能在你没盯着的时候跑点什么。
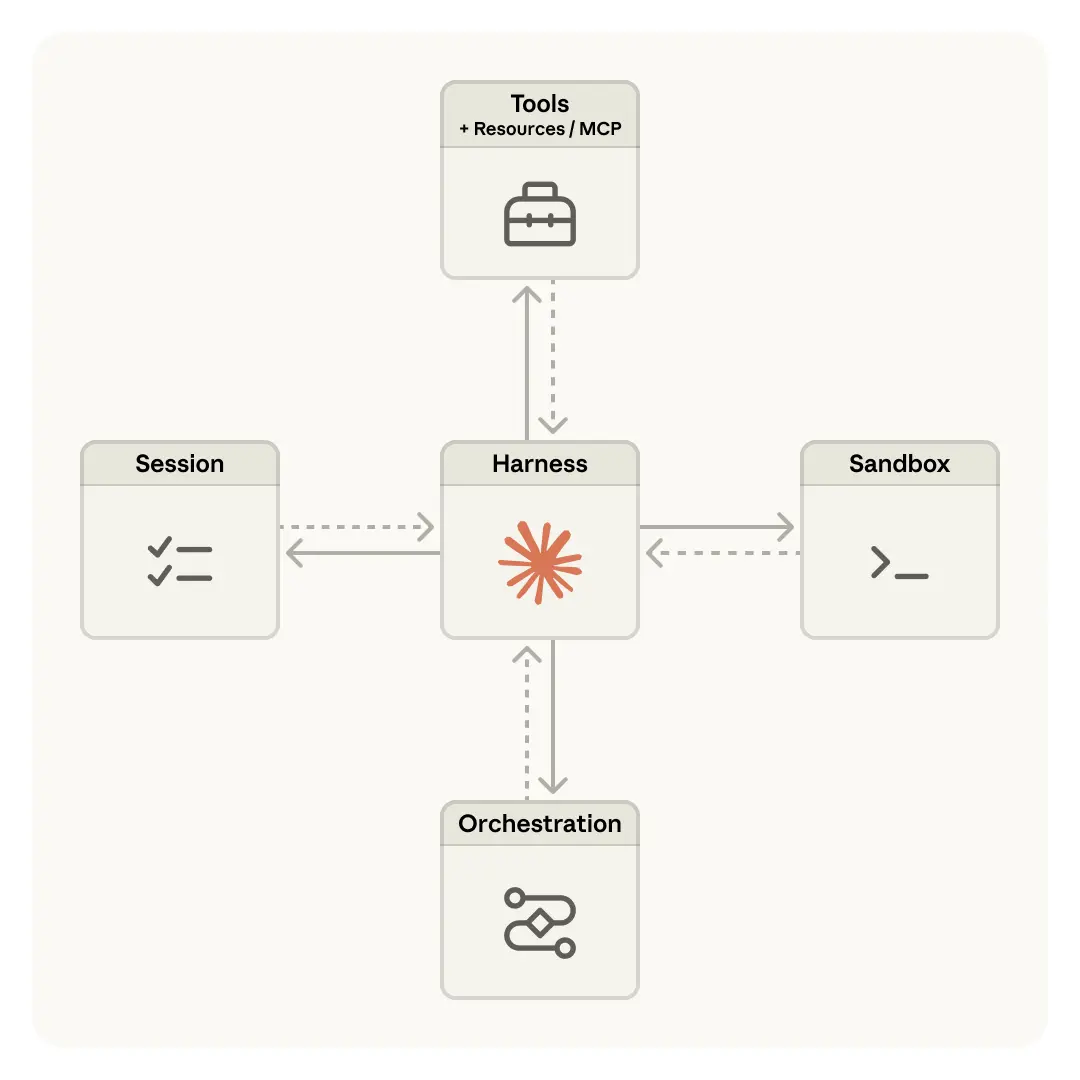
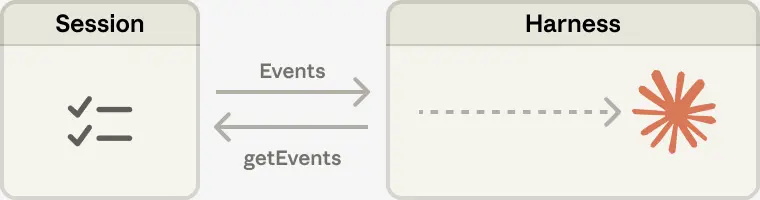
**Claude Managed Agents 是本质不同的另一层。**它是 Anthropic 提供的托管基础设施服务,负责 AI Agent 的执行环境——沙箱、长时会话、范围受限的权限、工具执行、可观测性——2026 年 4 月 8 日公开 beta 上线。
说人话:不用你发 prompt 然后等 Claude 回复,而是你定义一个任务、设好护栏,Agent 自己去跑——可能一跑几小时,全程不需要你坐在旁边。支撑这一切的基础设施(容器、会话状态、错误恢复)由 Anthropic 负责,而不是你。
这才是真正的区别。它无关"回答更聪明",而在于由谁来管理执行环境。
"托管"在实践中意味着什么
Claude Managed Agents 允许用户用自然语言描述 Agent,或通过 YAML 文件定义,设定护栏,然后让它们在 Anthropic 平台上运行——所有基础设施细节都被抽象掉了。
计费方式与架构一致:模型用量按标准 Claude API token 价格,加上每会话小时 0.08 美元的活跃 Agent 运行时费用。没有固定月费——成本随 Agent 实际跑多久而伸缩。
在激动之前,有几件事值得先知道:
-
产品处于公开 beta,行为仍可能变化
-
多 Agent 协调与自我评估功能还在"研究预览"阶段——需要单独申请访问
-
会话数据存放在 Anthropic 的基础设施里,这对任何在意数据驻留的人都很要紧
我把这些列出来,不是因为它们算硬伤,而是因为我见过太多人在还没分清"现在实际可用什么"和"什么即将推出"之前,就急着采用新基础设施。
Claude Managed Agents 如何放大 AI 工作
多步任务委派的实际操作
这里才是真正改变单人创业者处境的部分。Anthropic 把 Managed Agents 做成了托管服务,替用户运行长时域(long-horizon)Agent——所谓"长时域",指的是横跨很多步骤、很多次工具调用、可能持续数小时执行的任务。
想一想那些现在正在消耗你注意力的工作——不是因为它们需要苦思冥想,而是因为它们需要跨越许多小步骤的持续、连贯注意力:二十个来源的研究综合;从一堆文档里做结构化数据抽取;根据一份详细 brief 起草初稿、再对照风格指南检查、重新排版、输出最终版。
这一长串步骤,现在可以在每一个交接点都不需要你到场的情况下跑完。
在 Anthropic 针对结构化文件生成的内部测试里,Managed Agents 比标准 prompt 循环的任务成功率最高提升了 10 个百分点——而且越难越复杂的任务,增益越大。
多 Agent 功能——让一个 Agent 协调其他 Agent 来并行处理工作——确实很有意思。据报道 Notion 正在用它同时跑几十个任务。对单人创业者来说,哪怕是它的简化版(一个编排 Agent 派生出若干子任务),也可能实质性地改变吞吐量。只是这部分我自己还没测过,因为它还在研究预览阶段。
Windows 上的 Claude Computer Use
另一条相关但独立的线索:Claude 的 computer use 能力在 2026 年初大幅扩展。到 2026 年 3 月,Anthropic 大约在 12 周内发布了 12 项主要功能——包括随 Sonnet 4.6 更新增强的 computer use 能力,以及面向 Pro 与 Max 用户的持久 Agent 线程。
Computer use 意味着 Claude 能控制桌面:打开应用、点击、打字、读屏。这和 Managed Agents(跑在沙箱化的云端环境里)不是一回事,但两者同属同一个方向性推进:让 Agent 能替你把真实的多步工作流完整跑完。
对 Windows 用户来说,这尤其打开了此前只有熟悉脚本的人才能用的自动化路径。
Agentic AI 与网络安全风险
好吧,这个话题我得认真写一整段,因为我觉得很多单人创业者低估了它。
单人创业者需要知道的权限知识
当你给 Agent 持久访问工具的权利——你的邮箱、云存储、浏览器、文件系统——你就在创造一个此前不存在的外露攻击面。Agent 用你的凭据替你行事。如果 Agent 被操纵,暴露的是你。
Anthropic 在官方文档中公开承认过这些风险。间接 prompt injection——Agent 读取不受信内容(比如网页或邮件)时,其中藏有隐藏指令——是 computer use 类 Agent 最相关的攻击向量之一。
这不是假设。生产环境里已经出现过 AI Agent 被操纵的真实案例,而攻击模式往往恰恰利用了让 Agent 有用的那个特性——它们会遵从所处理内容里内嵌的指令。
风险到底坐在哪里
对跑 Managed Agents 的单人创业者来说,实际的启示不是"你明天就会被黑",而是:你授予 Agent 的权限,应该是完成任务所需的最小集合,而不是"只要能帮上忙就随便动"的一揽子授权。
具体来说:如果你用一个 Agent 起草 newsletter 内容,它不需要访问你的支付账户;如果它做研究,它不需要对你生产系统的写权限。把权限范围收紧——哪怕这意味着做出更窄的自动化。
在开始授予大范围工具访问权之前,值得读一读 Anthropic 关于 agentic AI 安全的文档及其已发布的行为准则。这不是被害妄想——和"不给每个软件工具自己机器的管理员权限"是同一个道理。
Managed Agents vs Combo Skills
这一节我想写准确,因为我在一些社群里看到过"一个比另一个更好"的说法。我不认为那是看待它们的正确方式。
Managed Agents 为谁而建
Managed Agents 是为需要可靠、可复现、生产级 Agent 执行的团队与开发者打造的——他们想把达成这一切的基础设施复杂度外包出去。
Anthropic 把 Claude Managed Agents 定位为能把 Agent 部署周期从数月缩短到数天,处理沙箱、编排、凭据管理、端到端追踪等复杂度,企业无需自建这一层。
这个价值主张是真的——对正确的用例而言。首批用户包括 Notion、乐天(Rakuten)和 Asana。这些团队正在把 Agent 驱动的功能做成产品、服务数百万用户。他们在规模化下要解决的基础设施问题是真实存在的。
对一个做个人自动化的单人创业者呢?同样的基础设施保证你也可以用,但问题是:在一个平台 API 里工作的额外开销,比起更简单的替代方案,到底值不值。
什么时候 Combo Skills 更合适
Combo Skills——直接在 AI 工作区里构建的 AI 工作流链——是另一种工具,服务于工作的另一个阶段。
如果说 Managed Agents 负责的是"在可靠的生产环境中运行 Agent"这种基础设施层面的问题,Combo Skills 关心的是在单个工作会话里编排可复用的多步工作流。试想:研究 → 总结 → 结构化 → 起草,全在一个地方完成,并且是围绕你实际的工作方式来设计的。
关键区别在于:如果你是个想自动化某条可复用的个人工作流、又不想折腾 API 集成或 YAML 配置的单人创业者,AI 工作区里的 Combo Skills 大概就是你的起点。如果你是往别人也在用的产品里嵌 Agent 能力,Managed Agents 给你需要的生产级可靠性。
这两者不是竞争关系。它们服务的是同一条路上的不同路段。一个单人创始人可能用 Combo Skills 搭自己的可复用工作流;如果后来要把 Agent 行为嵌进在卖的产品里,就用 Managed Agents。不同的人,不同的需求——两者都成立。
总之,这就是我目前的看法。Managed Agents 是一次真实的基础设施转向——不是炒作。但对单人创业者来说,问题不是"这厉不厉害",而是"它是否解决了一个我确实有的问题,以及要付出多大的复杂度成本?"答案因你在构建的东西而异。
我大概会在多 Agent 与记忆功能走出研究预览后再回来看这个话题。那才是对个人运营者来说真正变得有意思的时刻。
延伸阅读
→ 看看 真实工作流里 AI Agent 和 AI 助手的实际区别
→ 学习如何设计可复用的 AI 工作流,而不是依赖一次性 prompt
→ 探索**持久化 AI Agent 是什么、为什么记忆改变一切**
→ 发现真实世界里能落到**日常工作的 AI Agent 用例**
常见问题
对一个人运营的业务,Claude Managed Agents 真的有用吗?
它和我平时用的 Claude 有什么区别?
还需要写 prompt 或会写代码吗?
拿来做业务安全吗?
Managed Agents 是完全自主的吗?
Managed Agents 和 Combo Skills,单人创业者该怎么选?
https://floatboat.ai/zh/blog/claude-managed-agents-one-person-company