
Lark CLI:什么时候该用(什么时候不该用)
Lark CLI 能从命令行自动化飞书工作流——但对单人创业者来说,它并不总是值得自建。本文拆解 Lark CLI 的真实能力、搭建与维护的隐性成本(token 刷新、权限审批、运维负担),并用「自己搭 vs 用现成集成」的决策框架帮你判断该不该走这条路。
嗨,我是 Nova。今天跟你分享些新东西。上个月我在搭一个新工作流——一点都不复杂,只是想让我的 Lark 消息自动流进一个任务清单。够简单的需求,对吧?于是我开搜 Lark CLI,两个小时后,我已经深陷在 App ID、OAuth 回调 URL 和 token 过期逻辑里。
我想帮你避开这个兔子洞。
这不是一篇教程。我不会带你走安装步骤。我要做的是分享我在判断 Lark CLI 到底值不值得拿来搭东西时——尤其当你单打独斗时——真正学到的东西。
Lark CLI 到底是做什么的
用大白话讲它的核心能力
Lark CLI 是面向 Lark/飞书开放平台的命令行工具,覆盖 Messenger、Docs、Base、Sheets、Calendar、Mail、Tasks、Meetings 等核心业务域——200+ 条命令和 19 个 AI Agent Skill。覆盖面相当大。
用大白话说:**它是一种以编程方式、从终端或 AI Agent 与你的 Lark 工作区交互的途径。**你可以发消息、读文档、管理日历事件、查联系人——全靠敲命令,而不是在 UI 里点点点。
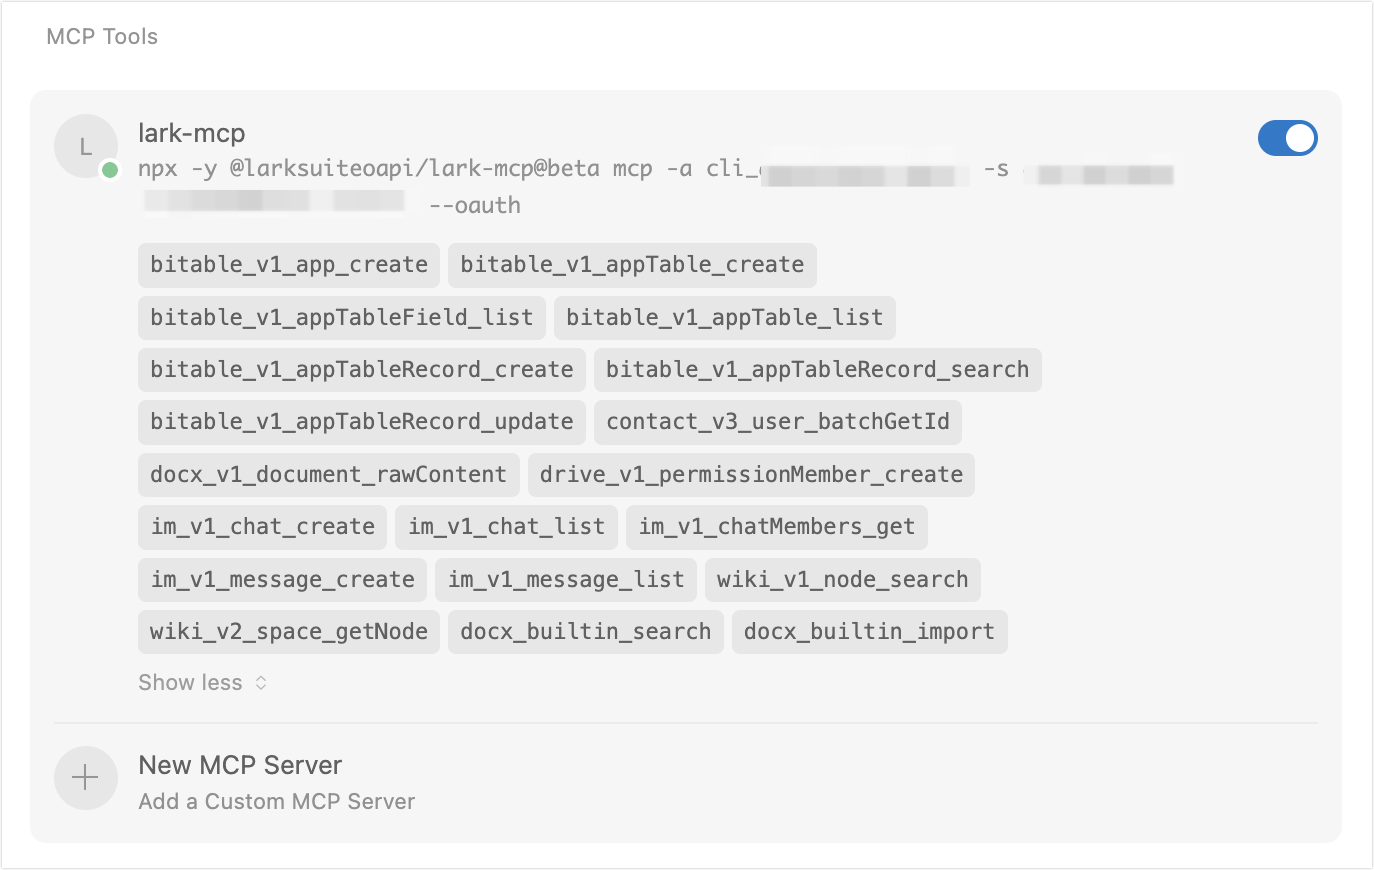
还有一个相关工具叫 lark-mcp,它把这套 API 封装成 MCP(Model Context Protocol)工具,让 AI 助手能直接调用 Lark 接口,实现文档处理、会话管理、日历排程之类的自动化场景。
它为谁而生(主要是开发者)
先对自己诚实。这套工具是为「把 Lark 集成进更大系统」的开发者造的——机器人、内部应用、自动化管线。官方 Lark 开放平台文档很详尽,但它默认你读得懂 API 参考文档、配得来凭据流程。
如果你心里的「集成」等于「把这个拖进那个」,那 Lark CLI 大概不是你的工具。但如果你搭过 webhook,它也许没你想的那么高不可攀。
为什么单人经营者会去搜它
你真正想达成的目标
我的判断是:当像我这样的人开始搜 Lark CLI 时,真实动机是——我们想让 Lark 跟我们的其他工具说话。想停止手动复制粘贴。想少开一个标签页。
底层的目标几乎总是下面之一:
-
把数据从 Lark 里取出来(消息、文档、任务更新),送到别处去
-
从外部系统把数据推进 Lark
-
当 Lark 频道里发生某件特定的事时收到通知
这些目标都合理。而且技术上,Lark CLI 全能实现。问题在于:走到那一步,你要付出什么代价。
看起来很适合、其实不然的常见任务
大家(包括我自己)就是在这些地方栽跟头的。「我的表单收到提交时,给 Lark 发一条消息」这种任务,听起来是 20 分钟的活。可一旦把这些算进去,就不是了:
-
在开发者控制台创建一个 Lark 应用(必须——动手之前你得先有 App ID 和 App Secret)
-
弄清楚你需要的 token 类型(
tenant_access_token还是user_access_token) -
处理 token 过期——
user_access_token有效期只有 2 小时,需要定期刷新 -
如果你的自动化要代表用户行事,还得配置 OAuth 回调 URL
-
测试,然后发现某个权限没开,再回到开发者控制台
这些没有一样是过不去的坎。但它不止「一个下午的设置」。
用 Lark CLI 搭东西的真实成本
搭建与维护开销
我们老实谈谈时间。要让一个基础 Lark CLI 集成跑起来——一个能可靠干点真事的集成——一个称职的开发者大概要花整整一天。对一个主业不是开发的单人经营者来说,保守估计翻倍。
访问凭据有有效期,开发者需要在自己服务器上搭业务逻辑、定期刷新凭据以防过期。这意味着你的集成必须主动管理自己的认证。它不是一次配好就能放着不管的东西。
还有权限范围。有些 API 需要额外的高级别权限,得先在开发者控制台里配置、获批后才能用。如果你在给团队工作区(哪怕很小的团队)搭东西,某些权限的批准可能还需要管理员级别——而如果你不是工作区管理员,光测试一件事就得来回扯皮。
任务 | 耗时(开发者) | 耗时(非开发者) |
|---|---|---|
创建 Lark 应用、配置凭据 | 30 分钟 | 1–2 小时 |
实现 token 刷新逻辑 | 2–4 小时 | 非常困难 |
搭出第一个能跑的集成 | 4–8 小时 | 1–3 天 |
调试第一个权限报错 | 30 分钟–2 小时 | 未知 |
季度维护(API 更新、重新认证) | 每季度 1–2 小时 | 更高 |
当「唯一维护人」是你自己,什么会坏
这是大家聊得不够多的地方。把集成做出来是容易的部分。独自维护它,才是单人经营者受伤的地方。
「维护」在实践里到底意味着什么:
-
Lark 更新了 API。你的命令开始返回意外的响应或报错。没有人盯着。事情悄悄坏了。
-
你的 token 刷新逻辑在一个假期周挂了。自动化停了。直到客户来问为什么没收到报告,你才发现。
-
六个月后你想把这套东西交给别人或写文档。你已经忘了半边配置是干什么的。
这不是假设。这是任何「一个人搭、一个人维护」的定制集成的宿命。bus factor 是 1。那个人就是你。
什么时候 Lark CLI 值得用
你有稳定的开发资源
如果你有一个开发者——哪怕是兼职——能真正拥有这个集成、出事时有带宽响应,那么 Lark CLI 确实很强大。官方 Lark CLI 的 GitHub 仓库维护良好、采用 MIT 许可,200+ 条命令覆盖了你能想到的几乎所有 Lark 用例。
你需要没有任何现成工具覆盖的深度定制集成
有些边界场景,确实没有任何开箱即用的工具能恰好满足你。如果你在搭一个自定义 bot——从 Lark Base 读数据、做处理、在触发时把格式化摘要发到某个频道——那是走 CLI 的充分理由。它的灵活性是真的。
什么时候不值得
你只是想把 Lark 上下文带进工作流
如果你的目标只是「在另一个工具里工作时能引用我的 Lark 文档」或「让我的 Lark 消息在别处也能看到」——那有更轻的路。多数现代生产力工具原生支持 webhook,而 Lark 自带的 webhook 集成,比对着 CLI 去搭要简单得多。
某个工作区工具已经处理了这种连接
走 CLI 路线之前,先认真查一下:你正在用的某个工具是不是已经有 Lark 集成。Zapier、Make(原 Integromat)和 n8n 都有一定程度的 Lark 支持。是的,它们没那么灵活。但维护负担是它们的,不是你的。
搭 vs 用:给单人经营者的决策框架
这是我这趟走完之后得出的诚实框架:
用 Lark CLI 搭,如果:
-
你或你团队里的某人经常写代码
-
这个集成是你业务的核心,而不是边角料
-
你需要的是现有任何工具都给不了的东西
-
你能拨出持续的时间来做维护
别搭——用现成集成,如果:
-
这是个「锦上添花」的工作流,不是关键流程
-
坏了的时候你将是唯一能修它的人
-
你的时间更适合花在 Lark 所支撑的真正工作上
-
你还没验证过自己确实需要定制行为
真正的问题不是「我能搭出来吗?」——你多半能。而是**「在我没时间修它的那一周,会发生什么?」**
如果你是单人运作,该怎么做
如果你是单人经营者、想让 Lark 连上你的其他工具,这是我真正会推荐的起点:
-
Lark 内置的 webhook 支持 ——简单、没有认证的复杂流程、容易测试
-
Zapier 或 Make ——更慢也更「有主见」,但你不用在午夜调试 token 过期
-
带 MCP 支持的 AI 工具 ——如果你已经在用支持 MCP 的 AI 助手,npm 上的 lark-mcp 包是值得探索的中间路线——它仍然偏技术,但它是为 AI 辅助工作流设计的,而不是原始 API 脚本
如果你确实决定走 CLI 路线,请从 GitHub 上的官方 larksuite/cli 开始,别用第三方 fork。它维护活跃,而且 issue 列表能很好地反映真实用户正在撞上什么问题。
总之,这就是我在这趟兔子洞里真正学到的东西。如果你在认真考虑 CLI 路线,投入之前花 30 分钟把开发者文档读一遍是值得的。有时候答案是「对,去搭」。但比我预期的更常出现的情况是:答案是「有个更简单、更少出故障的办法」。
继续做东西去了。
往期文章:
常见问题
单人经营者该不该自建 Lark CLI 集成?
Lark CLI 是什么?主要给谁用?
用 Lark CLI 搭集成,实际要付出多少成本?
为什么 Lark CLI 集成会悄悄坏掉?
单人运营该用什么替代方案?
Lark CLI 和 lark-mcp 是一回事吗?
https://floatboat.ai/zh/blog/lark-cli-when-to-use-it